Domain faltbarerrollstuhl.de kaufen?
Wir ziehen mit dem Projekt
faltbarerrollstuhl.de um.
Sind Sie am Kauf der Domain
faltbarerrollstuhl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain faltbarerrollstuhl.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
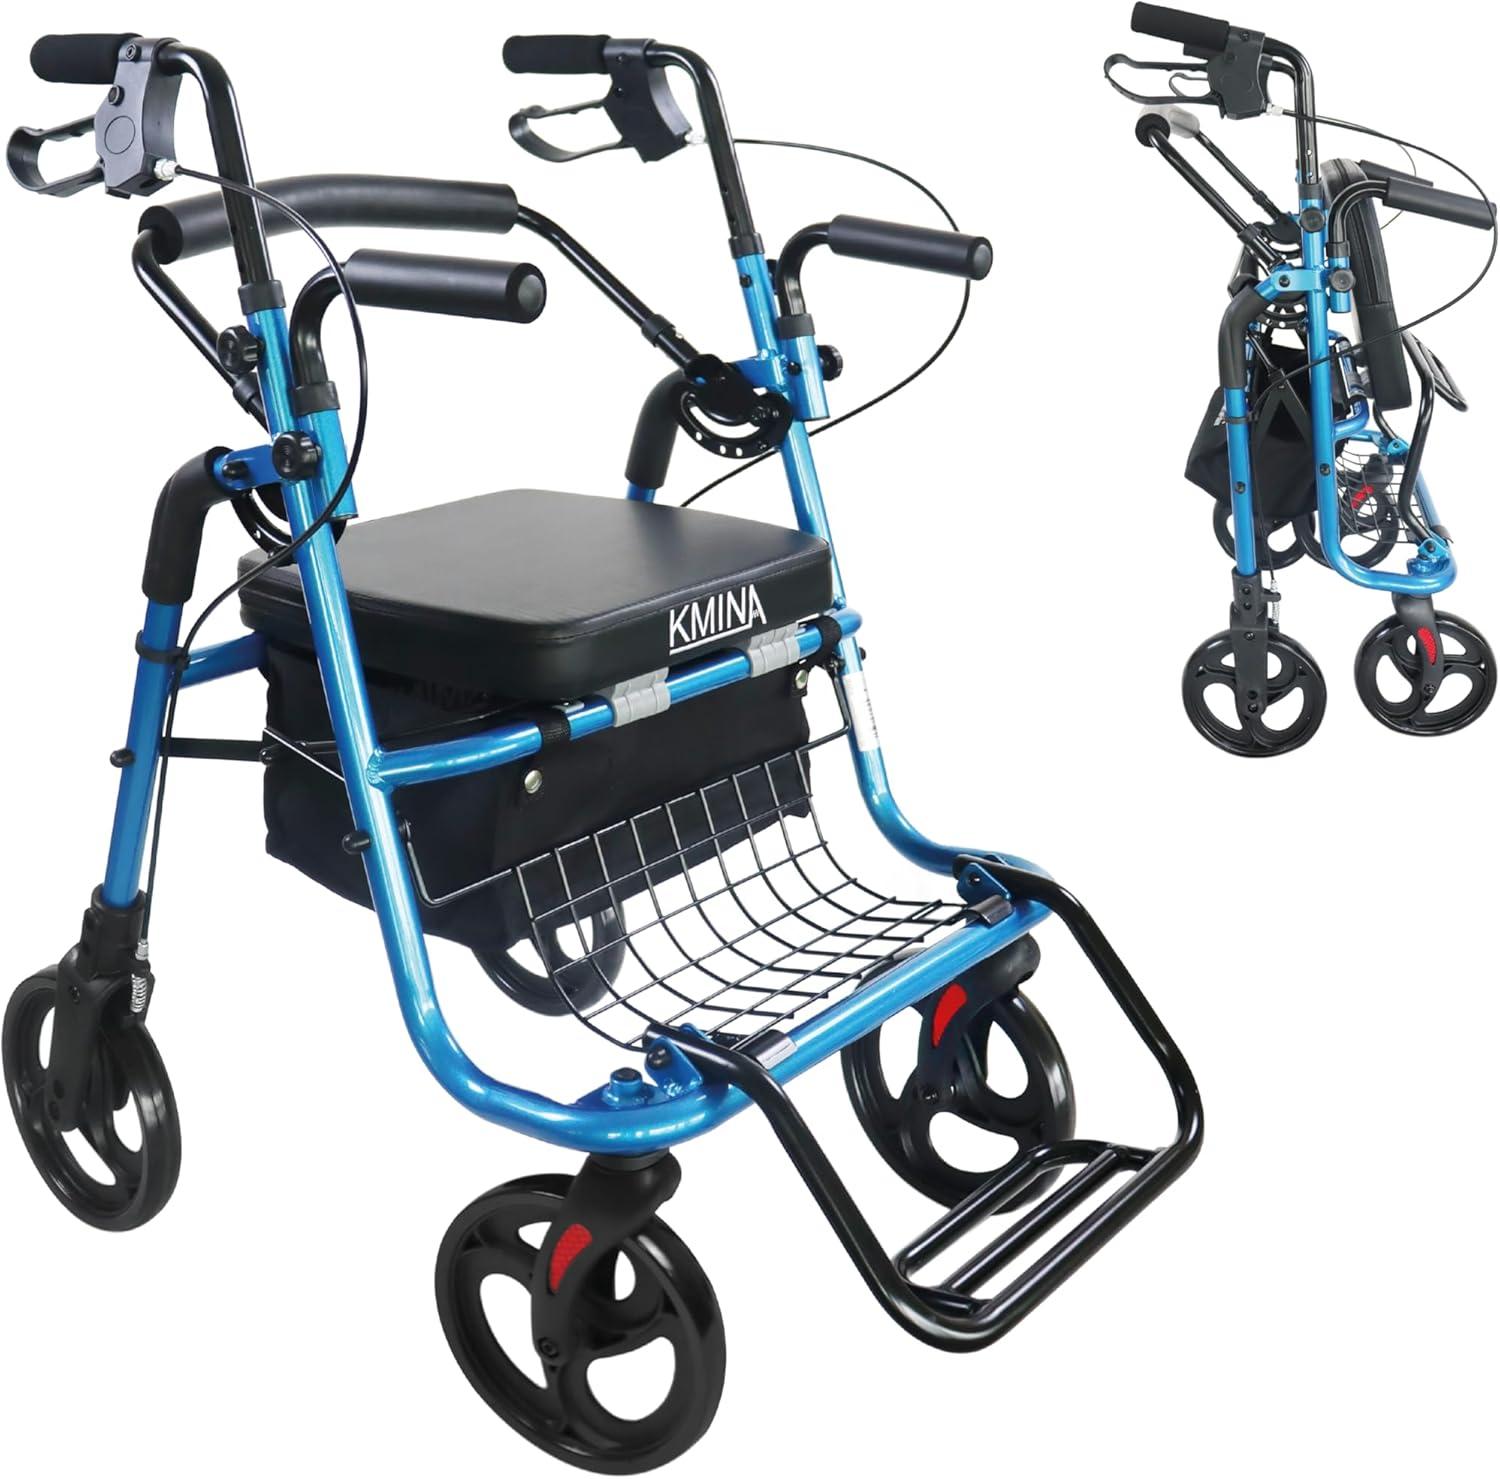
Rollator, 4 Räder, faltbar, leicht, mit Sitz, 2-in-1, verstellbar, komfortabel, für mehr Mobilität, blauWICHTIG: Mit diesem Rollator kann der Benutzer sich selbstständig fortbewegen und gelegentlich sitzen und geschoben werden, ähnlich einem Rollstuhl, auf ebenem Untergrund. Für eine längere Nutzung als Sitzgelegenheit oder auf unbefestigtem Gelände empfehlen wir die Verwendung eines traditionellen Rollstuhls. Dieser multifunktionale Rollator ist die ideale Lösung für Menschen mit Mobilitätsproblemen, um ein aktives Leben zu führen. Maximales Benutzergewicht: 136 kg. SICHERHEIT: Er erhöht die Sicherheit durch ein verstellbares Bremssystem mit Hebel, mit dem Sie den Bremsdruck anpassen können, um mit weniger Kraft zu bremsen. Darüber hinaus verfügt er über eine Feststellbremse, mit der der Rollator vollständig immobilisiert werden kann. ZUSAMMENKLAPPBAR: Er lässt sich schnell und einfach zusammenklappen, wodurch er leicht verstaut und transportiert werden kann. Dank seiner geringen Abmessungen im zusammengeklappten Zustand (97 x 56 x 43 cm) kann dieser Rollator überall verstaut werden,439,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kelkel, Sabine: Gedächtnistraining mit Senioren - Aktivierung leicht gemacht!Gedächtnistraining mit Senioren - Aktivierung leicht gemacht! , Ganzheitliches Übungsmaterial mit Kopiervorlagen , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 201502, Produktform: Kartoniert, Autoren: Kelkel, Sabine, Seitenzahl/Blattzahl: 244, Abbildungen: farbig, Keyword: Aktivierung; Demenz; Beschäftigung; Gedächtnistraining, Keyword: Aktivierung; Demenz; Beschäftigung; Gedächtnistraining, Fachschema: Alter / Fitness (geistig), Mentaltraining~Demenz~Gedächtnistraining~Mnemotechnik~Altenpflege~Pflege / Altenpflege~Palliativpflege~Pflege / Palliativpflege, Fachkategorie: Häusliche Pflege und Betreuung~Umgang mit dem Altern~Alzheimer und Demenz~Mnemo- und Lerntechniken~Altenpflege~Stationäre und häusliche Pflege~Pflegedienste~Hobbys, Rätsel und Spiele~Palliativpflege, Thema: Orientieren, Warengruppe: HC/Praktische Tipps, Fachkategorie: Altenpflege, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr, Länge: 297, Breite: 210, Höhe: 20, Gewicht: 914, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundwissen Personenverkehr und MobilitätGrundwissen Personenverkehr und Mobilität , Digitalisierung - Fahrgastrechte - Vergaberechte - Personalführung - Marketing - Personalgewinnung - Kommunikation "Grundwissen Personenverkehr und Mobilität" ist ein weiteres Buch in der Reihe ÖPNV-Wissen im Verlag PMC Media. Es versteht sich als Lehrbuch, Handbuch und Nachschlagewerk gleichermaßen. Das Werk, herausgegeben von der VDV-Akademie, hat mehrere Lesergruppen im Fokus: Lernende in der beruflichen Fortbildung, wie Fachwirte/Fachwirtinnen für Personenverkehr und Mobilität oder Betriebsleiter BOKraft, Auszubildende in den Berufsbildern Fachkraft im Fahrbetrieb und Kaufleute für Verkehrsservice, Studierende und Beschäftigte in Verkehrsunternehmen, die in ihren ersten Berufsjahren Einblicke insbesondere in die Betriebswelt des ÖPNV erhalten möchten. Es ist ein Buch von Praktikern für Praktiker, das die Prozesse der betrieblichen und betriebswirtschaftlichen Leistungsplanung und Leistungserstellung in Unternehmen in den Mittelpunkt rückt. Ein Buch, das sich auch mit den vielfältigen Herausforderungen - Digitalisierung, Demografischer Wandel, Geschäftsmodelle - in der Mobilitätswelt beschäftigt. Das enthaltene E-Book liefert Nutzern eines Endgeräts mit pdf-Reader (PC, Tablet, Smartphone) die Inhalte des Werks auch elektronisch und mit Suchfunktion. , Bremsenkomplettsätze > Bremsen & Bremsenteile , Erscheinungsjahr: 20211015, Produktform: Kartoniert, Beilage: GB, Titel der Reihe: ÖPNV-Wissen##, Autoren: Weber-Wernz, Michael, Seitenzahl/Blattzahl: 432, Keyword: BOKraft; Deutsche Bahn; Fachkraft für Bahnbetrieb; Fachwirt für Personenverkehr; Fahrplan; Handbuch; Mobilität; Netzfahrplan; Personenverkehr; Schienenpersonenverkehr; Straßenbahnen; U-Bahn; VDV-Akademie; Verkehrsservice; Verkehrsunternehmen; betriebswirtschaftliche Leistungsplanung; ÖPNV, Fachschema: Verkehr, Fachkategorie: Nachschlagewerke, Informationswissenschaften und Interdisziplinäre Themen, Warengruppe: HC/Wirtschaft/Einzelne Wirtschaftszweige, Fachkategorie: Industrien und Branchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Trackomedia, Verlag: Trackomedia, Verlag: GRT Global Rail Academy and Media GmbH, Länge: 247, Breite: 170, Höhe: 25, Gewicht: 928, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
In welcher Weise können Wohnräume angepasst werden, um sie barrierefrei und komfortabel für Menschen mit eingeschränkter Mobilität zu gestalten?
1. Durch den Einbau von Rampen oder Treppenliften können Hindernisse beseitigt werden. 2. Breitere Türen und bodengleiche Duschen erleichtern die Bewegung im Raum. 3. Die Verwendung von rutschfesten Bodenbelägen und Griffen in der Nähe von Treppen oder Toiletten erhöht die Sicherheit. **
-
Wie gestaltet man eine Seniorenwohnung möglichst barrierefrei und komfortabel?
1. Verwendung von rutschfesten Bodenbelägen und breiten Türen für Rollstuhlfahrer. 2. Höhenverstellbare Möbel und Haltegriffe in Bad und WC. 3. Beleuchtung mit Bewegungsmeldern und gut erreichbare Schalter. **
-
Wie kann die Zugangstür so gestaltet werden, dass sie barrierefrei und leicht zugänglich für Personen mit eingeschränkter Mobilität ist?
Die Zugangstür sollte breit genug sein, um Rollstuhlfahrern den Durchgang zu ermöglichen. Ein automatischer Türöffner oder eine Rampe können die Zugänglichkeit für Personen mit eingeschränkter Mobilität verbessern. Zudem sollten Türgriffe in einer angemessenen Höhe angebracht sein, um auch Menschen im Rollstuhl oder mit Gehhilfen den Zugang zu erleichtern. **


Wie können öffentliche Gebäude und Einrichtungen barrierefrei gestaltet werden, um sie für Menschen mit eingeschränkter Mobilität leicht zugänglich zu machen?
1. Rampen und Aufzüge können installiert werden, um Menschen mit eingeschränkter Mobilität den Zugang zu ermöglichen. 2. Breite Türen und Gänge sowie barrierefreie Toiletten sind wichtig für Rollstuhlfahrer. 3. Taktile Leitsysteme und akustische Signale können blinden und sehbehinderten Menschen die Orientierung erleichtern. **
Wie können Senioren effektiv und barrierefrei miteinander kommunizieren und soziale Verbindungen aufrechterhalten?
Senioren können effektiv miteinander kommunizieren, indem sie moderne Technologien wie Smartphones und Tablets nutzen, um Videotelefonate oder Nachrichten auszutauschen. Barrierefreiheit kann durch die Verwendung von einfachen und benutzerfreundlichen Kommunikationsplattformen gewährleistet werden. Soziale Verbindungen können durch regelmäßige Treffen in Seniorenzentren oder durch die Teilnahme an gemeinsamen Aktivitäten wie Spaziergängen oder Kaffeetreffen gestärkt werden. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rollator, 4 Räder, faltbar, leicht, mit Sitz, 2-in-1, verstellbar, komfortabel, für mehr Mobilität, blauWICHTIG: Mit diesem Rollator kann der Benutzer sich selbstständig fortbewegen und gelegentlich sitzen und geschoben werden, ähnlich einem Rollstuhl, auf ebenem Untergrund. Für eine längere Nutzung als Sitzgelegenheit oder auf unbefestigtem Gelände empfehlen wir die Verwendung eines traditionellen Rollstuhls. Dieser multifunktionale Rollator ist die ideale Lösung für Menschen mit Mobilitätsproblemen, um ein aktives Leben zu führen. Maximales Benutzergewicht: 136 kg. SICHERHEIT: Er erhöht die Sicherheit durch ein verstellbares Bremssystem mit Hebel, mit dem Sie den Bremsdruck anpassen können, um mit weniger Kraft zu bremsen. Darüber hinaus verfügt er über eine Feststellbremse, mit der der Rollator vollständig immobilisiert werden kann. ZUSAMMENKLAPPBAR: Er lässt sich schnell und einfach zusammenklappen, wodurch er leicht verstaut und transportiert werden kann. Dank seiner geringen Abmessungen im zusammengeklappten Zustand (97 x 56 x 43 cm) kann dieser Rollator überall verstaut werden,439,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
In welcher Weise können Wohnräume angepasst werden, um sie barrierefrei und komfortabel für Menschen mit eingeschränkter Mobilität zu gestalten?
1. Durch den Einbau von Rampen oder Treppenliften können Hindernisse beseitigt werden. 2. Breitere Türen und bodengleiche Duschen erleichtern die Bewegung im Raum. 3. Die Verwendung von rutschfesten Bodenbelägen und Griffen in der Nähe von Treppen oder Toiletten erhöht die Sicherheit. **
Ähnliche Suchbegriffe für Malicious
-
Kelkel, Sabine: Gedächtnistraining mit Senioren - Aktivierung leicht gemacht!Gedächtnistraining mit Senioren - Aktivierung leicht gemacht! , Ganzheitliches Übungsmaterial mit Kopiervorlagen , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 201502, Produktform: Kartoniert, Autoren: Kelkel, Sabine, Seitenzahl/Blattzahl: 244, Abbildungen: farbig, Keyword: Aktivierung; Demenz; Beschäftigung; Gedächtnistraining, Keyword: Aktivierung; Demenz; Beschäftigung; Gedächtnistraining, Fachschema: Alter / Fitness (geistig), Mentaltraining~Demenz~Gedächtnistraining~Mnemotechnik~Altenpflege~Pflege / Altenpflege~Palliativpflege~Pflege / Palliativpflege, Fachkategorie: Häusliche Pflege und Betreuung~Umgang mit dem Altern~Alzheimer und Demenz~Mnemo- und Lerntechniken~Altenpflege~Stationäre und häusliche Pflege~Pflegedienste~Hobbys, Rätsel und Spiele~Palliativpflege, Thema: Orientieren, Warengruppe: HC/Praktische Tipps, Fachkategorie: Altenpflege, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr, Länge: 297, Breite: 210, Höhe: 20, Gewicht: 914, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundwissen Personenverkehr und MobilitätGrundwissen Personenverkehr und Mobilität , Digitalisierung - Fahrgastrechte - Vergaberechte - Personalführung - Marketing - Personalgewinnung - Kommunikation "Grundwissen Personenverkehr und Mobilität" ist ein weiteres Buch in der Reihe ÖPNV-Wissen im Verlag PMC Media. Es versteht sich als Lehrbuch, Handbuch und Nachschlagewerk gleichermaßen. Das Werk, herausgegeben von der VDV-Akademie, hat mehrere Lesergruppen im Fokus: Lernende in der beruflichen Fortbildung, wie Fachwirte/Fachwirtinnen für Personenverkehr und Mobilität oder Betriebsleiter BOKraft, Auszubildende in den Berufsbildern Fachkraft im Fahrbetrieb und Kaufleute für Verkehrsservice, Studierende und Beschäftigte in Verkehrsunternehmen, die in ihren ersten Berufsjahren Einblicke insbesondere in die Betriebswelt des ÖPNV erhalten möchten. Es ist ein Buch von Praktikern für Praktiker, das die Prozesse der betrieblichen und betriebswirtschaftlichen Leistungsplanung und Leistungserstellung in Unternehmen in den Mittelpunkt rückt. Ein Buch, das sich auch mit den vielfältigen Herausforderungen - Digitalisierung, Demografischer Wandel, Geschäftsmodelle - in der Mobilitätswelt beschäftigt. Das enthaltene E-Book liefert Nutzern eines Endgeräts mit pdf-Reader (PC, Tablet, Smartphone) die Inhalte des Werks auch elektronisch und mit Suchfunktion. , Bremsenkomplettsätze > Bremsen & Bremsenteile , Erscheinungsjahr: 20211015, Produktform: Kartoniert, Beilage: GB, Titel der Reihe: ÖPNV-Wissen##, Autoren: Weber-Wernz, Michael, Seitenzahl/Blattzahl: 432, Keyword: BOKraft; Deutsche Bahn; Fachkraft für Bahnbetrieb; Fachwirt für Personenverkehr; Fahrplan; Handbuch; Mobilität; Netzfahrplan; Personenverkehr; Schienenpersonenverkehr; Straßenbahnen; U-Bahn; VDV-Akademie; Verkehrsservice; Verkehrsunternehmen; betriebswirtschaftliche Leistungsplanung; ÖPNV, Fachschema: Verkehr, Fachkategorie: Nachschlagewerke, Informationswissenschaften und Interdisziplinäre Themen, Warengruppe: HC/Wirtschaft/Einzelne Wirtschaftszweige, Fachkategorie: Industrien und Branchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Trackomedia, Verlag: Trackomedia, Verlag: GRT Global Rail Academy and Media GmbH, Länge: 247, Breite: 170, Höhe: 25, Gewicht: 928, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie gestaltet man eine Seniorenwohnung möglichst barrierefrei und komfortabel?
1. Verwendung von rutschfesten Bodenbelägen und breiten Türen für Rollstuhlfahrer. 2. Höhenverstellbare Möbel und Haltegriffe in Bad und WC. 3. Beleuchtung mit Bewegungsmeldern und gut erreichbare Schalter. **
-
Wie kann die Zugangstür so gestaltet werden, dass sie barrierefrei und leicht zugänglich für Personen mit eingeschränkter Mobilität ist?
Die Zugangstür sollte breit genug sein, um Rollstuhlfahrern den Durchgang zu ermöglichen. Ein automatischer Türöffner oder eine Rampe können die Zugänglichkeit für Personen mit eingeschränkter Mobilität verbessern. Zudem sollten Türgriffe in einer angemessenen Höhe angebracht sein, um auch Menschen im Rollstuhl oder mit Gehhilfen den Zugang zu erleichtern. **
-
Wie können öffentliche Gebäude und Einrichtungen barrierefrei gestaltet werden, um sie für Menschen mit eingeschränkter Mobilität leicht zugänglich zu machen?
1. Rampen und Aufzüge können installiert werden, um Menschen mit eingeschränkter Mobilität den Zugang zu ermöglichen. 2. Breite Türen und Gänge sowie barrierefreie Toiletten sind wichtig für Rollstuhlfahrer. 3. Taktile Leitsysteme und akustische Signale können blinden und sehbehinderten Menschen die Orientierung erleichtern. **
-
Wie können Senioren effektiv und barrierefrei miteinander kommunizieren und soziale Verbindungen aufrechterhalten?
Senioren können effektiv miteinander kommunizieren, indem sie moderne Technologien wie Smartphones und Tablets nutzen, um Videotelefonate oder Nachrichten auszutauschen. Barrierefreiheit kann durch die Verwendung von einfachen und benutzerfreundlichen Kommunikationsplattformen gewährleistet werden. Soziale Verbindungen können durch regelmäßige Treffen in Seniorenzentren oder durch die Teilnahme an gemeinsamen Aktivitäten wie Spaziergängen oder Kaffeetreffen gestärkt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.